Registro del pasaporte para baterías en el Registro DPP de la UE
El registro del pasaporte para baterías en el Registro DPP de la UE funciona mediante una API que la Comisión Europea documentó el viernes 30 de octubre de 2026. El fabricante envía al Registro el identificador único del producto (UPI) del pasaporte, que es una URL. El Registro obtiene el pasaporte en esa dirección, lo valida con los esquemas de la Comisión y solo lo registra si es conforme. No guarda una copia del pasaporte. La obligación se aplica a partir del 18 de febrero de 2027 a cada batería para medios de transporte ligeros (LMT), cada batería industrial de más de 2 kWh y cada batería para vehículos eléctricos.
Qué publicó la Comisión el 30 de octubre de 2026
Los documentos están en la página de recursos y documentación del DPP de la Comisión.
| Documento | Fecha | Qué cubre |
|---|---|---|
| API Integration Guide for Economic Operators, v1.0 | 30 oct 2026 | Registrar pasaportes y seguir cada solicitud |
| Especificaciones OpenAPI, 1.0.0 | 30 oct 2026 | El Registro, el Activity Dashboard y los componentes comunes |
| Semantic Data Guide | 30 oct 2026 | Cómo encajan vocabularios, formas y esquemas |
| Semantic Data Artifacts, 1.0.0 | 30 oct 2026 | JSON Schema, contextos JSON-LD, formas SHACL y XSD para core, baterías y los subgrupos EV, LMT e industrial |
| Service Account Technical Integration Guide | 30 oct 2026 | Acceso de máquina a máquina al Registro |
| Self-Hosted Authentication Guide, v1.0 | 30 oct 2026 | Cómo responde su servidor a la consulta autenticada del Registro |
| Datos de baterías por categoría, v3.2 | 19 oct 2026 | Qué datos son obligatorios para baterías de VE, LMT e industriales |
Las normas del Registro están en el Reglamento de Ejecución (UE) 2026/1778. La guía de la API indica que el Registro lee y valida cada pasaporte «de conformidad con» ese reglamento. Nuestro artículo sobre la puesta en marcha del Registro en julio explica su base jurídica.
Qué baterías necesitan un pasaporte registrado
El artículo 77, apartado 1, del Reglamento de Baterías, Reglamento (UE) 2023/1542, exige un pasaporte para baterías a partir del 18 de febrero de 2027 para:
- cada batería LMT (medios de transporte ligeros, como bicicletas y patinetes eléctricos)
- cada batería industrial con una capacidad de más de 2 kWh
- cada batería para vehículos eléctricos
Las baterías portátiles y las baterías SLI no están incluidas. El artículo sobre el pasaporte para baterías explica qué contiene el pasaporte.
En el Registro, estas baterías pertenecen al grupo de productos BATTERIES, con un subgrupo por categoría. Los códigos se obtienen con GET /api/v1/dpp/product-groups, y la guía indica que se usen los valores que devuelve. Cada pasaporte de un envío indica además su granularidad: artículo, lote o modelo.
Cómo funciona el registro
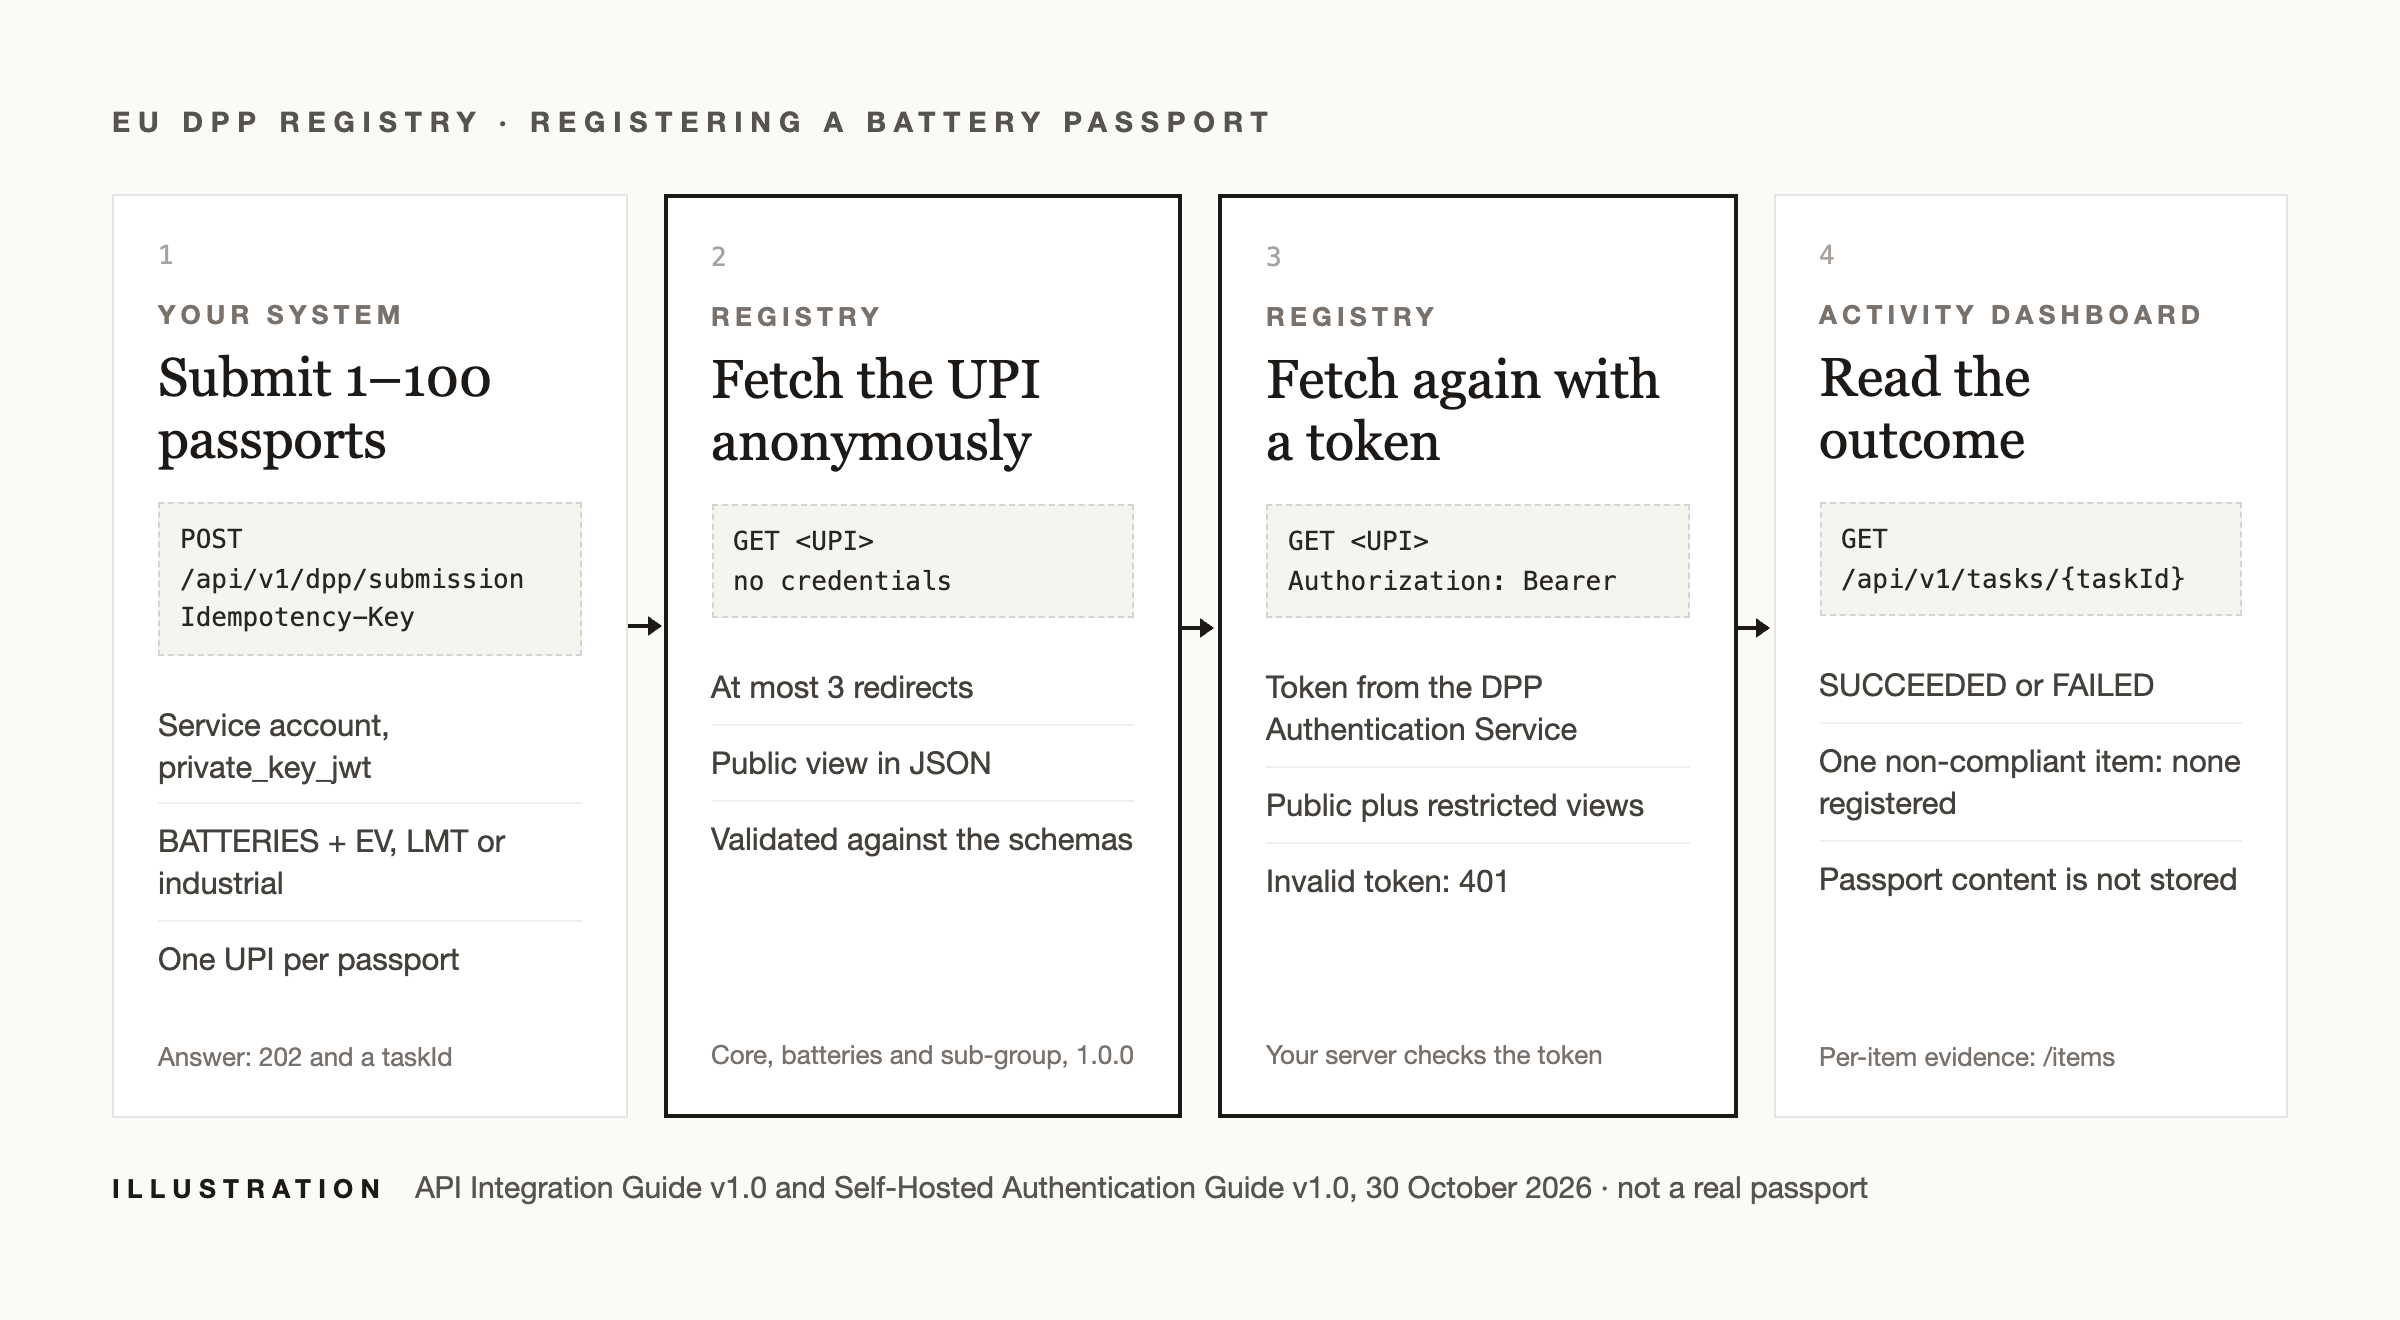
La ilustración al principio de este artículo muestra los cuatro pasos.
1. Verifique su organización
Solo una organización verificada puede registrar pasaportes. Se inicia sesión con EU Login, se da de alta la organización y se presenta una declaración firmada. Una persona jurídica la sella con un sello electrónico cualificado (QSeal). La User Guide for Economic Operators (v3, 14 de septiembre de 2026) describe cada paso.
2. Cree una service account
El acceso de máquina usa credenciales de cliente OAuth 2.0 con private_key_jwt. No se admiten secretos de cliente compartidos.
- Un administrador crea la service account; una organización puede tener como máximo 5.
- Necesita el rol que permite registrar pasaportes.
- Las claves son de curva elíptica: P-256, P-384 o P-521.
- Cada token de acceso dura como máximo 15 minutos.
- La validez recomendada de una credencial es de un año, como máximo dos. Puede haber dos activas a la vez, de modo que las claves se pueden rotar sin interrupción.
La clave privada se queda con el operador económico. La guía recomienda generarla en un módulo de seguridad de hardware (HSM).
3. Envíe los pasaportes
Se envía POST /api/v1/dpp/submission con entre 1 y 100 pasaportes que comparten el mismo grupo y subgrupo de productos. Cada solicitud necesita una cabecera Idempotency-Key de 128 caracteres como máximo. Un reintento con la misma clave devuelve la tarea original en lugar de crear una segunda. El ejemplo de la guía de la API:
{
  "productGroup": "BATTERIES",
  "productSubGroup": "EV",
  "submissionItems": [
    {
      "uniqueProductIdentifier": "https://example.com/dpp/battery/0001",
      "granularity": "item",
      "batchIdentifier": "xxx-000",
      "modelIdentifier": "yyy-111"
    }
  ]
}
4. Siga la tarea
El Registro responde 202 Accepted con un taskId. Eso significa que la solicitud se aceptó para su tramitación, no que se haya registrado algo. El estado se consulta con GET /api/v1/tasks/{taskId}: PENDING, PROCESSING, COMPLETED o ERROR. Una tarea completada tiene el resultado SUCCEEDED o FAILED. La guía recomienda consultar a los 1, 1, 2, 3, 5, 8, 13, 21, 34 y 55 segundos, después cada 60 segundos, y respetar Retry-After. Los resultados por pasaporte se obtienen con GET /api/v1/tasks/{taskId}/items, en JSON o CSV.
Un envío es atómico. Si un pasaporte no supera la validación, no se registra ninguno de los pasaportes de ese envío, ni siquiera los que la superaron.
Qué comprueba el Registro cuando obtiene su pasaporte
El Registro usa el UPI exactamente como se envió, como primera dirección del pasaporte. Si no puede acceder al pasaporte, el elemento falla con UPI_NOT_RESOLVABLE.
Primera consulta, sin inicio de sesión. El Registro envía un GET sin credenciales. Sigue como máximo 3 redirecciones en toda la resolución, por lo que cada paso debe responder de forma anónima. La dirección final responde 200 con la parte pública del pasaporte.
Formato. La Semantic Data Guide indica que el Registro solicita JSON, el único formato obligatorio según la EN 18216:2026. La Self-Hosted Authentication Guide también admite JSON-LD y XML, con JSON como base.
Esquemas. La validación se hace con los artefactos semánticos, versión 1.0.0:
- El esquema core exige 6 campos:
digitalProductPassportId,uniqueProductIdentifier,granularity,dppStatus,lastUpdateycontentSpecificationIds. contentSpecificationIdsnombra las especificaciones que sigue el pasaporte: core, baterías y, cuando corresponda, el subgrupo.- La vista pública de baterías exige 25 campos. Entre ellos están el fabricante, la categoría, el lugar y la fecha de fabricación, el peso, la capacidad, la química, las sustancias peligrosas, el agente extintor, las materias primas críticas, las tensiones, la potencia, la resistencia interna, el intervalo de temperatura, la declaración UE de conformidad y la información sobre residuos de baterías.
- Los valores codificados, como la categoría, la química y las unidades, son URI de los vocabularios de la Comisión, no texto libre.
Los datos de la batería se dividen en cuatro vistas: pub (pública) y las restringidas res1, res2 y res3.
Segunda consulta, con un token. Después, el Registro llama a la misma dirección con un token bearer del DPP Authentication Service. Su servidor comprueba el token por sí mismo con las claves publicadas por la Comisión. Debe comprobar la audiencia del token (su propio origen HTTPS), su ámbito dpp:registry:read y una vida útil de 120 segundos como máximo. Entonces responde con los datos públicos y los restringidos.
| Solicitud a la dirección de su pasaporte | Su servidor responde |
|---|---|
| Sin cabecera Authorization | 200, solo datos públicos |
| Token válido, solicitante autorizado | 200, datos públicos y restringidos |
| Token no válido, caducado o no fiable | 401, nunca los datos públicos como alternativa |
| Token válido, ámbito incorrecto o solicitante no autorizado | 403, sin datos restringidos |
La guía pide además Vary: Authorization, para que las cachés separen las dos respuestas, y ninguna redirección después de la autenticación.
Qué se conserva. La guía de la API indica que el Registro no conserva el contenido del pasaporte que obtiene. El pasaporte se queda en su servidor o en el de su proveedor.
Cuándo se abre el registro
El DPP Helpdesk nos indicó el 4 de noviembre de 2026 que el registro aún no está disponible en ningún entorno. Según el Helpdesk, hay prevista una API de prueba en el entorno de aceptación en diciembre, y la producción está prevista para finales de enero de 2027. La obligación del artículo 77, apartado 1, se aplica a partir del 18 de febrero de 2027.
Queda así un margen corto entre la apertura de la producción y la obligación. El trabajo que no depende de que el Registro esté abierto puede hacerse ya.
Qué necesita un fabricante de baterías antes del 18 de febrero de 2027
| Paso | Fuente |
|---|---|
| Enumerar las baterías incluidas: LMT, industriales de más de 2 kWh, VE | Reglamento (UE) 2023/1542, artículo 77, apartado 1 |
| Verificar la organización en el Registro con EU Login y un sello electrónico cualificado | User Guide for Economic Operators, v3 |
| Crear una service account y un par de claves EC, con la clave privada en un HSM cuando sea posible | Service Account Technical Integration Guide |
| Servir cada pasaporte en su UPI sin inicio de sesión, en JSON, con 3 redirecciones como máximo | Self-Hosted Authentication Guide, capítulo 9 |
Asignar los datos a los esquemas core y de baterías 1.0.0, con contentSpecificationIds y URI de los vocabularios |
Semantic Data Guide y Artifacts |
Dividir los datos en pub, res1, res2 y res3, y servir las vistas restringidas solo a un token válido del Registro |
Self-Hosted Authentication Guide |
| Validar cada pasaporte antes del envío, ya que un fallo detiene todo el envío | API Integration Guide, sección 3.2 |
Crear el cliente de envío: lotes de hasta 100, Idempotency-Key, consultas periódicas y un resultado guardado por pasaporte |
API Integration Guide, capítulos 3 y 4 |
| Probar en el entorno de aceptación cuando se abra la API de prueba | DPP Helpdesk |
Qué hace DPP Agent con los pasaportes para baterías
- Hecho con los datos que ya tiene. Los pasaportes se rellenan desde Shopify, Centra, Akeneo, inRiver, un archivo CSV o la API, así que nada se introduce dos veces.
- La fábrica completa lo que solo ella sabe. Un enlace para proveedores permite a la planta de fabricación introducir el lugar y la fecha de fabricación, las sustancias peligrosas y la resistencia interna, y usted aprueba cada valor.
- Un pasaporte por batería. Cada batería lleva su número de serie en su dirección GS1 Digital Link, con un código QR y una etiqueta lista para imprimir.
- Actualizaciones por batería. El estado de salud, la situación, los ciclos de carga y los eventos negativos se registran por batería, y cada cambio se guarda en el historial de versiones. Una batería reutilizada para un nuevo uso recibe un pasaporte nuevo vinculado al pasaporte de la batería original (artículo 77, apartado 7).
- Los datos adecuados para cada lector. El público ve la parte pública. Los reparadores, reacondicionadores y recicladores reciben un enlace para compartir los datos destinados a las personas con un interés legítimo, y las autoridades reciben un enlace a los suyos (artículo 77, apartado 2).
- Listo para el Registro DPP de la UE. Cada pasaporte responde en el propio formato del Registro, y con las vistas restringidas cuando el Registro lo consulta con su token.
- Las carencias, a la vista antes de registrar. El validador de DPP muestra lo que falta frente a los esquemas de la Comisión, para que pueda corregirlo antes del envío.
- En sus idiomas y con su marca. El pasaporte se muestra en los idiomas de sus clientes y con la imagen de su marca.
El episodio de la DPP Academy sobre el registro de la UE explica quién sube qué, y el episodio sobre baterías cubre el resto del pasaporte para baterías.
Preguntas frecuentes
¿Cuándo se pueden registrar pasaportes para baterías en el Registro DPP de la UE?
Todavía no. Según el DPP Helpdesk el 4 de noviembre de 2026, hay prevista una API de prueba en el entorno de aceptación en diciembre y la producción está prevista para finales de enero de 2027. La obligación del pasaporte se aplica a partir del 18 de febrero de 2027.
¿Guarda el Registro DPP de la UE el pasaporte para baterías?
No. El Registro obtiene el pasaporte en su UPI y lo valida, pero la API Integration Guide indica que no conserva el contenido del pasaporte. El pasaporte se queda en su propia dirección.
¿Cuántos pasaportes para baterías se pueden registrar en una solicitud?
Entre 1 y 100, todos con el mismo grupo y subgrupo de productos. Cada solicitud necesita una cabecera Idempotency-Key.
¿Qué ocurre si un pasaporte de un envío no supera la validación?
No se registra ninguno de los pasaportes de ese envío. Los envíos son atómicos, y los resultados por elemento muestran qué pasaporte falló.
¿Qué formato debe tener un pasaporte para baterías para el registro?
JSON. La Semantic Data Guide indica que el Registro solicita JSON, el único formato obligatorio según la EN 18216:2026, y lo valida con los esquemas core y de baterías 1.0.0.
Fuentes
- Reglamento (UE) 2023/1542 (Reglamento de Baterías): artículo 77, apartado 1 (pasaporte para baterías). EUR-Lex
- Reglamento de Ejecución (UE) 2026/1778 de la Comisión sobre el registro de pasaportes digitales de productos. EUR-Lex
- Comisión Europea, recursos y documentación del DPP: API Integration Guide v1.0, especificaciones OpenAPI 1.0.0, Semantic Data Guide, Semantic Data Artifacts 1.0.0, Service Account Technical Integration Guide y Self-Hosted Authentication Guide v1.0 (30 de octubre de 2026); datos de baterías por categoría v3.2 (19 de octubre de 2026); User Guide for Economic Operators v3 (14 de septiembre de 2026). Página de la Comisión
- DPP Helpdesk: respuesta del 4 de noviembre de 2026 sobre la disponibilidad de la API de registro.