Registrazione del passaporto della batteria nel Registro DPP dell'UE
La registrazione del passaporto della batteria nel Registro DPP dell'UE avviene tramite un'API che la Commissione europea ha documentato venerdì 30 ottobre 2026. Il fabbricante invia al Registro l'identificativo unico del prodotto (UPI) del passaporto, cioè un URL. Il Registro recupera il passaporto a quell'indirizzo, lo convalida con gli schemi della Commissione e lo registra solo se è conforme. Non conserva una copia del passaporto. L'obbligo si applica dal 18 febbraio 2027 a ogni batteria per mezzi di trasporto leggeri (LMT), a ogni batteria industriale con capacità superiore a 2 kWh e a ogni batteria per veicoli elettrici.
Cosa ha pubblicato la Commissione il 30 ottobre 2026
I documenti si trovano nella pagina delle risorse e della documentazione sul DPP della Commissione.
| Documento | Data | Cosa tratta |
|---|---|---|
| API Integration Guide for Economic Operators, v1.0 | 30 ott 2026 | Registrare i passaporti e seguire ogni richiesta |
| Specifiche OpenAPI, 1.0.0 | 30 ott 2026 | Il Registro, l'Activity Dashboard e i componenti comuni |
| Semantic Data Guide | 30 ott 2026 | Come si collegano vocabolari, shape e schemi |
| Semantic Data Artifacts, 1.0.0 | 30 ott 2026 | JSON Schema, contesti JSON-LD, shape SHACL e XSD per core, batterie e i sottogruppi EV, LMT e industriale |
| Service Account Technical Integration Guide | 30 ott 2026 | Accesso da macchina a macchina al Registro |
| Self-Hosted Authentication Guide, v1.0 | 30 ott 2026 | Come il vostro server risponde al recupero autenticato del Registro |
| Dati delle batterie per categoria, v3.2 | 19 ott 2026 | Quali dati sono obbligatori per le batterie per VE, LMT e industriali |
Le regole del Registro sono contenute nel regolamento di esecuzione (UE) 2026/1778. La guida all'API indica che il Registro legge e convalida ogni passaporto «conformemente a» tale regolamento. Il nostro articolo sull'avvio del Registro a luglio ne illustra la base giuridica.
Quali batterie necessitano di un passaporto registrato
L'articolo 77, paragrafo 1, del regolamento sulle batterie, regolamento (UE) 2023/1542, richiede un passaporto della batteria dal 18 febbraio 2027 per:
- ogni batteria LMT (mezzi di trasporto leggeri, come biciclette e monopattini elettrici)
- ogni batteria industriale con capacità superiore a 2 kWh
- ogni batteria per veicoli elettrici
Le batterie portatili e le batterie SLI non rientrano. L'articolo sul passaporto della batteria spiega cosa contiene il passaporto.
Nel Registro, queste batterie appartengono al gruppo di prodotti BATTERIES, con un sottogruppo per categoria. I codici si ottengono con GET /api/v1/dpp/product-groups, e la guida indica di usare i valori restituiti lì. Ogni passaporto in un invio indica inoltre la propria granularità: articolo, lotto o modello.
Come funziona la registrazione
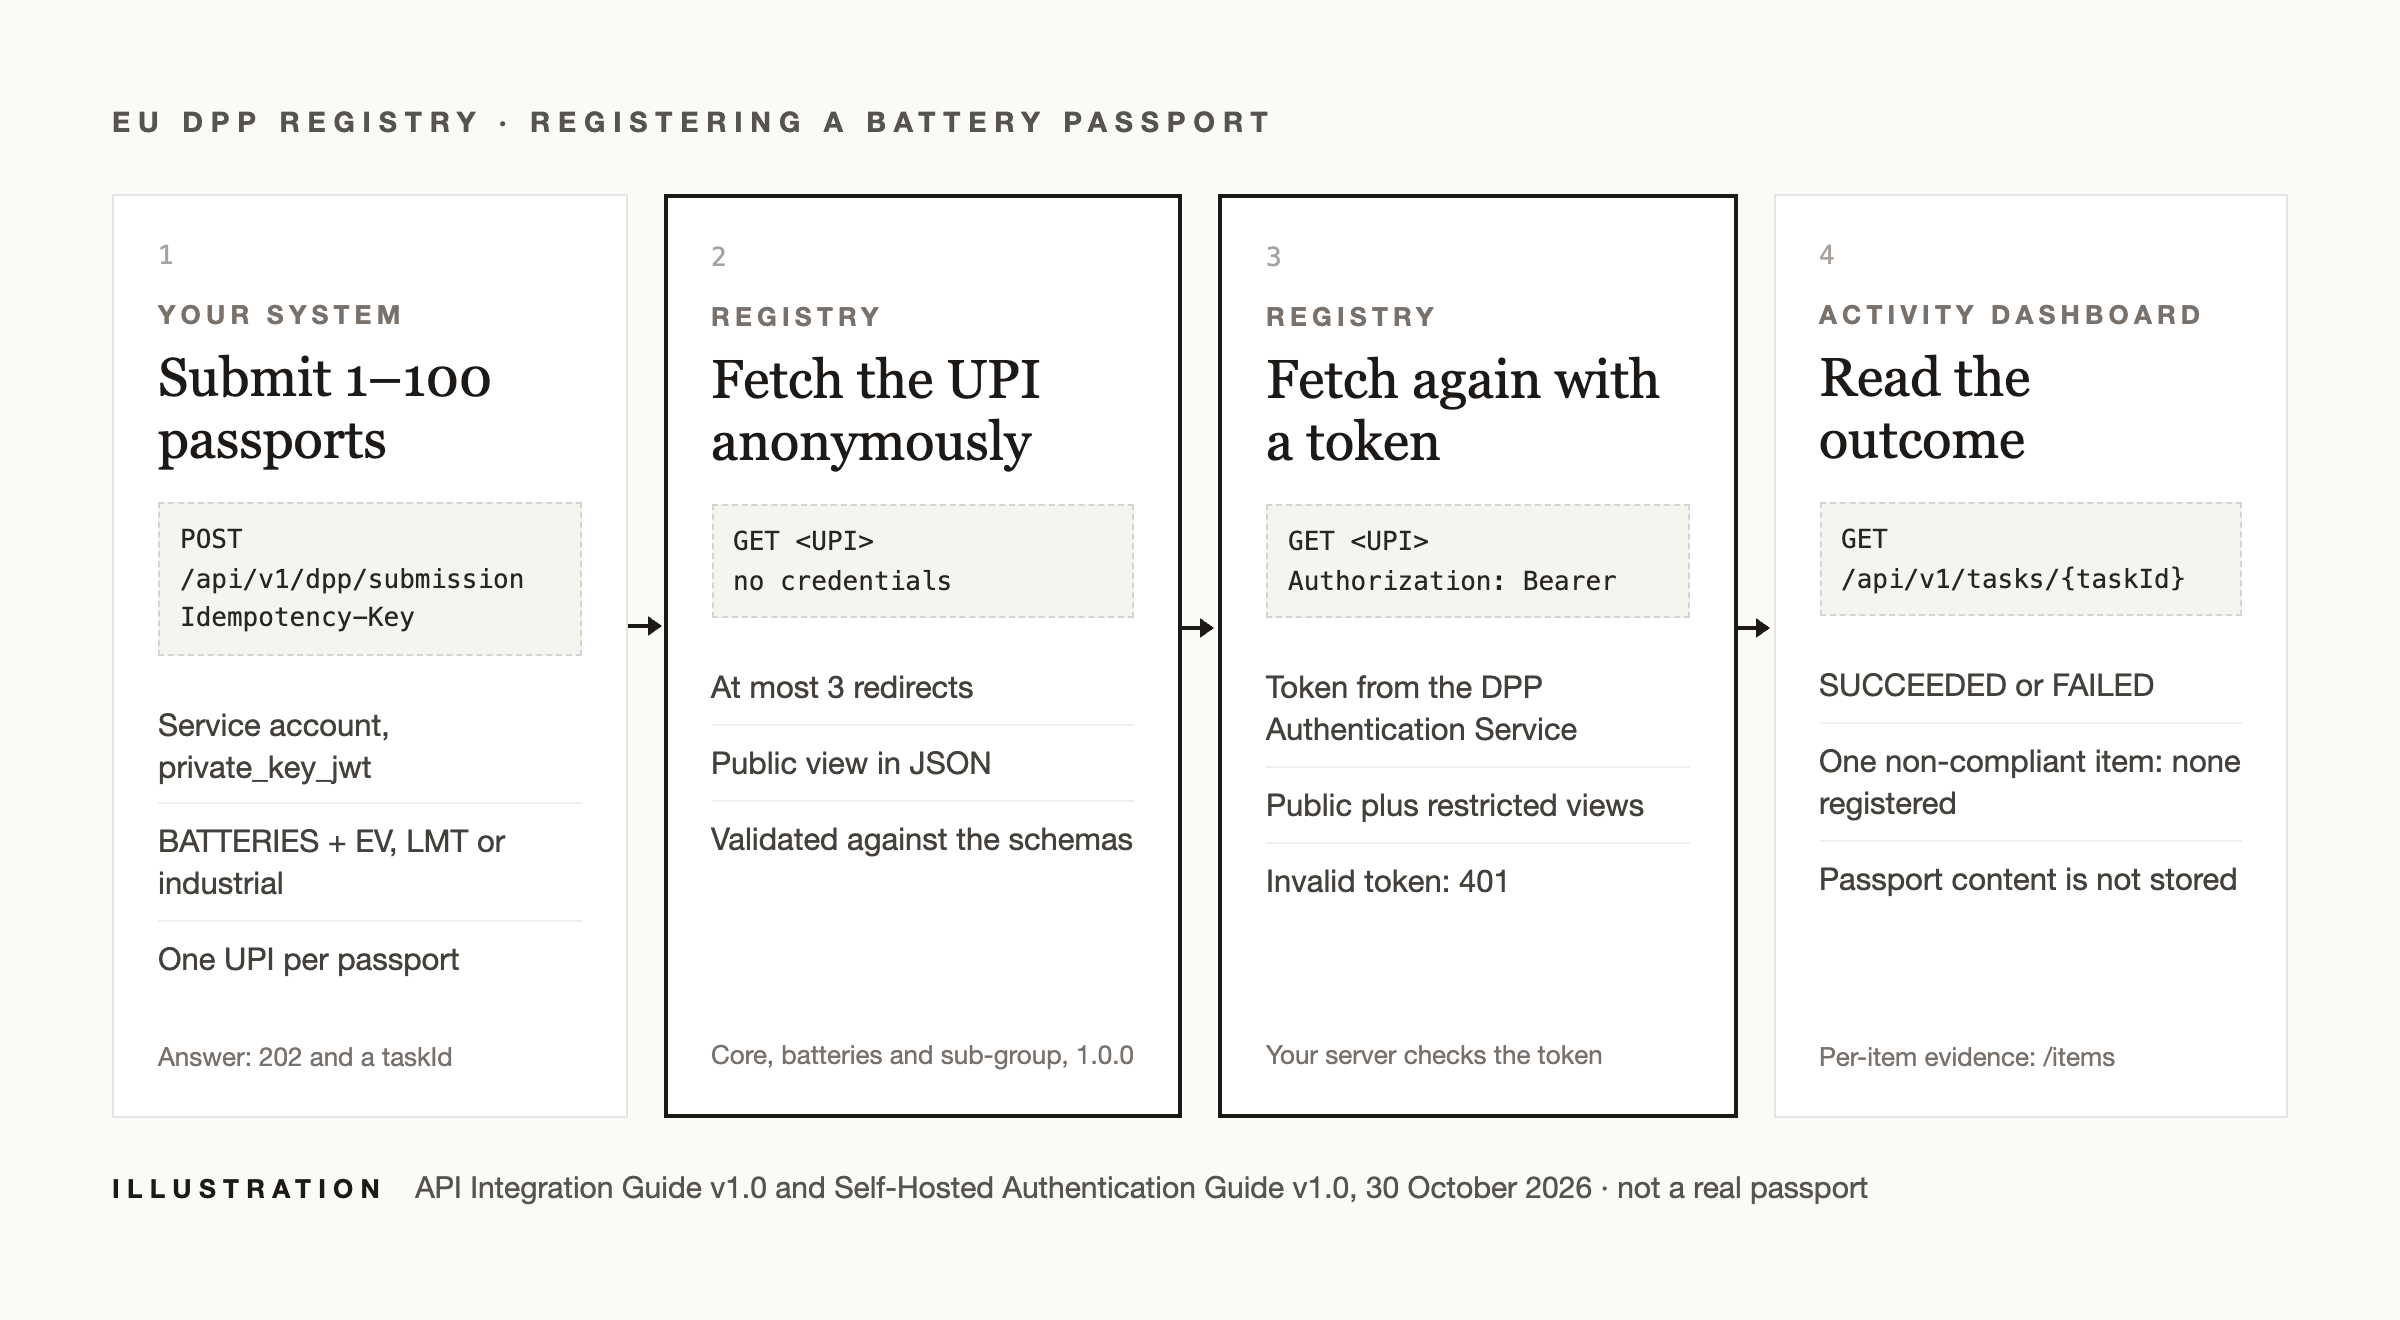
L'illustrazione all'inizio di questo articolo mostra i quattro passaggi.
1. Verificate la vostra organizzazione
Solo un'organizzazione verificata può registrare passaporti. Si accede con EU Login, si registra l'organizzazione e si presenta una dichiarazione firmata. Una persona giuridica la sigilla con un sigillo elettronico qualificato (QSeal). La User Guide for Economic Operators (v3, 14 settembre 2026) descrive ogni passaggio.
2. Create un service account
L'accesso automatico usa le credenziali client OAuth 2.0 con private_key_jwt. I segreti client condivisi non sono supportati.
- Un amministratore crea il service account; un'organizzazione può averne al massimo 5.
- Serve il ruolo che consente di registrare passaporti.
- Le chiavi sono a curva ellittica: P-256, P-384 o P-521.
- Ogni token di accesso dura al massimo 15 minuti.
- La validità raccomandata di una credenziale è di un anno, al massimo due. Due possono essere attive contemporaneamente, così le chiavi si possono ruotare senza interruzioni.
La chiave privata resta all'operatore economico. La guida raccomanda di generarla in un modulo di sicurezza hardware (HSM).
3. Inviate i passaporti
Si invia POST /api/v1/dpp/submission con da 1 a 100 passaporti che condividono lo stesso gruppo e sottogruppo di prodotti. Ogni richiesta richiede un'intestazione Idempotency-Key di al massimo 128 caratteri. Un nuovo tentativo con la stessa chiave restituisce l'attività originale invece di crearne una seconda. L'esempio della guida all'API:
{
  "productGroup": "BATTERIES",
  "productSubGroup": "EV",
  "submissionItems": [
    {
      "uniqueProductIdentifier": "https://example.com/dpp/battery/0001",
      "granularity": "item",
      "batchIdentifier": "xxx-000",
      "modelIdentifier": "yyy-111"
    }
  ]
}
4. Seguite l'attività
Il Registro risponde 202 Accepted con un taskId. Significa che la richiesta è stata accettata per l'elaborazione, non che sia stato registrato qualcosa. Lo stato si legge con GET /api/v1/tasks/{taskId}: PENDING, PROCESSING, COMPLETED o ERROR. Un'attività completata ha l'esito SUCCEEDED o FAILED. La guida raccomanda di interrogare dopo 1, 1, 2, 3, 5, 8, 13, 21, 34 e 55 secondi, poi ogni 60 secondi, rispettando Retry-After. I risultati per passaporto si ottengono con GET /api/v1/tasks/{taskId}/items, in JSON o CSV.
Un invio è atomico. Se un passaporto non supera la convalida, nessuno dei passaporti di quell'invio viene registrato, nemmeno quelli che l'hanno superata.
Cosa verifica il Registro quando recupera il vostro passaporto
Il Registro usa l'UPI esattamente come è stato inviato, come primo indirizzo del passaporto. Se non riesce a raggiungere il passaporto, l'elemento fallisce con UPI_NOT_RESOLVABLE.
Primo recupero, senza accesso. Il Registro invia un GET senza credenziali. Segue al massimo 3 reindirizzamenti nell'intera risoluzione, quindi ogni passaggio deve rispondere in modo anonimo. L'indirizzo finale risponde 200 con la parte pubblica del passaporto.
Formato. La Semantic Data Guide indica che il Registro richiede JSON, l'unico formato obbligatorio secondo la EN 18216:2026. La Self-Hosted Authentication Guide ammette anche JSON-LD e XML, con JSON come base.
Schemi. La convalida avviene con gli artefatti semantici, versione 1.0.0:
- Lo schema core richiede 6 campi:
digitalProductPassportId,uniqueProductIdentifier,granularity,dppStatus,lastUpdateecontentSpecificationIds. contentSpecificationIdsindica le specifiche seguite dal passaporto: core, batterie e, se applicabile, il sottogruppo.- La vista pubblica delle batterie richiede 25 campi. Tra questi il fabbricante, la categoria, il luogo e la data di fabbricazione, il peso, la capacità, la chimica, le sostanze pericolose, l'agente estinguente, le materie prime critiche, le tensioni, la potenza, la resistenza interna, l'intervallo di temperatura, la dichiarazione di conformità UE e le informazioni sui rifiuti di batterie.
- I valori codificati, come categoria, chimica e unità, sono URI dei vocabolari della Commissione, non testo libero.
I dati della batteria sono suddivisi in quattro viste: pub (pubblica) e quelle riservate res1, res2 e res3.
Secondo recupero, con un token. Il Registro chiama poi lo stesso indirizzo con un token bearer del DPP Authentication Service. Il vostro server verifica il token autonomamente con le chiavi pubblicate dalla Commissione. Deve verificare l'audience del token (la vostra origine HTTPS), lo scope dpp:registry:read e una durata di al massimo 120 secondi. Poi risponde con i dati pubblici e quelli riservati.
| Richiesta all'indirizzo del vostro passaporto | Il vostro server risponde |
|---|---|
| Nessuna intestazione Authorization | 200, solo dati pubblici |
| Token valido, richiedente autorizzato | 200, dati pubblici e riservati |
| Token non valido, scaduto o non attendibile | 401, mai i dati pubblici come ripiego |
| Token valido, scope errato o richiedente non autorizzato | 403, nessun dato riservato |
La guida chiede inoltre Vary: Authorization, perché le cache tengano separate le due risposte, e nessun reindirizzamento dopo l'autenticazione.
Cosa viene conservato. La guida all'API afferma che il Registro non conserva il contenuto del passaporto che recupera. Il passaporto resta sul vostro server o su quello del vostro fornitore.
Quando apre la registrazione
Il DPP Helpdesk ci ha comunicato il 4 novembre 2026 che la registrazione non è ancora disponibile in nessun ambiente. Secondo l'Helpdesk, un'API di prova è prevista nell'ambiente di accettazione a dicembre e la produzione è prevista per la fine di gennaio 2027. L'obbligo dell'articolo 77, paragrafo 1, si applica dal 18 febbraio 2027.
Resta quindi una finestra breve tra l'apertura della produzione e l'obbligo. Il lavoro che non dipende dall'apertura del Registro si può fare già ora.
Cosa serve a un fabbricante di batterie prima del 18 febbraio 2027
| Passaggio | Fonte |
|---|---|
| Elencare le batterie che rientrano: LMT, industriali oltre 2 kWh, VE | Regolamento (UE) 2023/1542, articolo 77, paragrafo 1 |
| Verificare l'organizzazione nel Registro con EU Login e un sigillo elettronico qualificato | User Guide for Economic Operators, v3 |
| Creare un service account e una coppia di chiavi EC, con la chiave privata in un HSM ove possibile | Service Account Technical Integration Guide |
| Servire ogni passaporto al suo UPI senza accesso, in JSON, con al massimo 3 reindirizzamenti | Self-Hosted Authentication Guide, capitolo 9 |
Mappare i dati sugli schemi core e batterie 1.0.0, con contentSpecificationIds e URI dei vocabolari |
Semantic Data Guide e Artifacts |
Suddividere i dati in pub, res1, res2 e res3, e servire le viste riservate solo a un token valido del Registro |
Self-Hosted Authentication Guide |
| Convalidare ogni passaporto prima dell'invio, perché un errore blocca l'intero invio | API Integration Guide, sezione 3.2 |
Realizzare il client di invio: lotti fino a 100, Idempotency-Key, interrogazioni periodiche e un esito salvato per passaporto |
API Integration Guide, capitoli 3 e 4 |
| Testare nell'ambiente di accettazione quando apre l'API di prova | DPP Helpdesk |
Cosa fa DPP Agent per i passaporti delle batterie
- Costruiti con i dati che avete già. I passaporti vengono compilati da Shopify, Centra, Akeneo, inRiver, un file CSV o l'API, quindi nulla viene inserito due volte.
- La fabbrica compila ciò che solo lei conosce. Un link per il fornitore permette allo stabilimento di produzione di inserire il luogo e la data di fabbricazione, le sostanze pericolose e la resistenza interna, e voi approvate ogni valore.
- Un passaporto per ogni batteria. Ogni batteria ha il proprio numero di serie nel suo indirizzo GS1 Digital Link, con un codice QR e un'etichetta pronti per la stampa.
- Aggiornamenti per singola batteria. Stato di salute, stato, cicli di carica ed eventi negativi sono registrati per singola batteria, e ogni modifica viene salvata nella cronologia delle versioni. Una batteria riadattata per un nuovo uso riceve un nuovo passaporto collegato al passaporto della batteria originale (articolo 77, paragrafo 7).
- I dati giusti per chi li legge. Il pubblico vede la parte pubblica. Riparatori, ricondizionatori e riciclatori ricevono un link di condivisione ai dati per le persone con un interesse legittimo, e le autorità ricevono un link ai propri (articolo 77, paragrafo 2).
- Pronto per il Registro DPP dell'UE. Ogni passaporto risponde nel formato proprio del Registro, e con le viste riservate quando il Registro lo legge con il suo token.
- Lacune visibili prima della registrazione. Il validatore DPP mostra cosa manca rispetto agli schemi della Commissione, così potete correggerlo prima dell'invio.
- Nelle vostre lingue e con il vostro marchio. Il passaporto viene mostrato nelle lingue dei vostri clienti e con l'aspetto del vostro marchio.
L'episodio della DPP Academy sul registro dell'UE spiega chi carica cosa, e l'episodio sulle batterie tratta il resto del passaporto della batteria.
Domande frequenti
Quando si possono registrare i passaporti delle batterie nel Registro DPP dell'UE?
Non ancora. Secondo il DPP Helpdesk il 4 novembre 2026, un'API di prova è prevista nell'ambiente di accettazione a dicembre e la produzione è prevista per la fine di gennaio 2027. L'obbligo del passaporto si applica dal 18 febbraio 2027.
Il Registro DPP dell'UE conserva il passaporto della batteria?
No. Il Registro recupera il passaporto dal suo UPI e lo convalida, ma la API Integration Guide afferma che non conserva il contenuto del passaporto. Il passaporto resta al suo indirizzo.
Quanti passaporti delle batterie si possono registrare in una richiesta?
Da 1 a 100, tutti con lo stesso gruppo e sottogruppo di prodotti. Ogni richiesta richiede un'intestazione Idempotency-Key.
Cosa succede se un passaporto di un invio non supera la convalida?
Nessuno dei passaporti di quell'invio viene registrato. Gli invii sono atomici, e i risultati per elemento mostrano quale passaporto non è stato accettato.
Quale formato deve avere un passaporto della batteria per la registrazione?
JSON. La Semantic Data Guide indica che il Registro richiede JSON, l'unico formato obbligatorio secondo la EN 18216:2026, e lo convalida con gli schemi core e batterie 1.0.0.
Fonti
- Regolamento (UE) 2023/1542 (regolamento sulle batterie): articolo 77, paragrafo 1 (passaporto della batteria). EUR-Lex
- Regolamento di esecuzione (UE) 2026/1778 della Commissione sul registro dei passaporti digitali dei prodotti. EUR-Lex
- Commissione europea, risorse e documentazione sul DPP: API Integration Guide v1.0, specifiche OpenAPI 1.0.0, Semantic Data Guide, Semantic Data Artifacts 1.0.0, Service Account Technical Integration Guide e Self-Hosted Authentication Guide v1.0 (30 ottobre 2026); dati delle batterie per categoria v3.2 (19 ottobre 2026); User Guide for Economic Operators v3 (14 settembre 2026). Pagina della Commissione
- DPP Helpdesk: risposta del 4 novembre 2026 sulla disponibilità dell'API di registrazione.