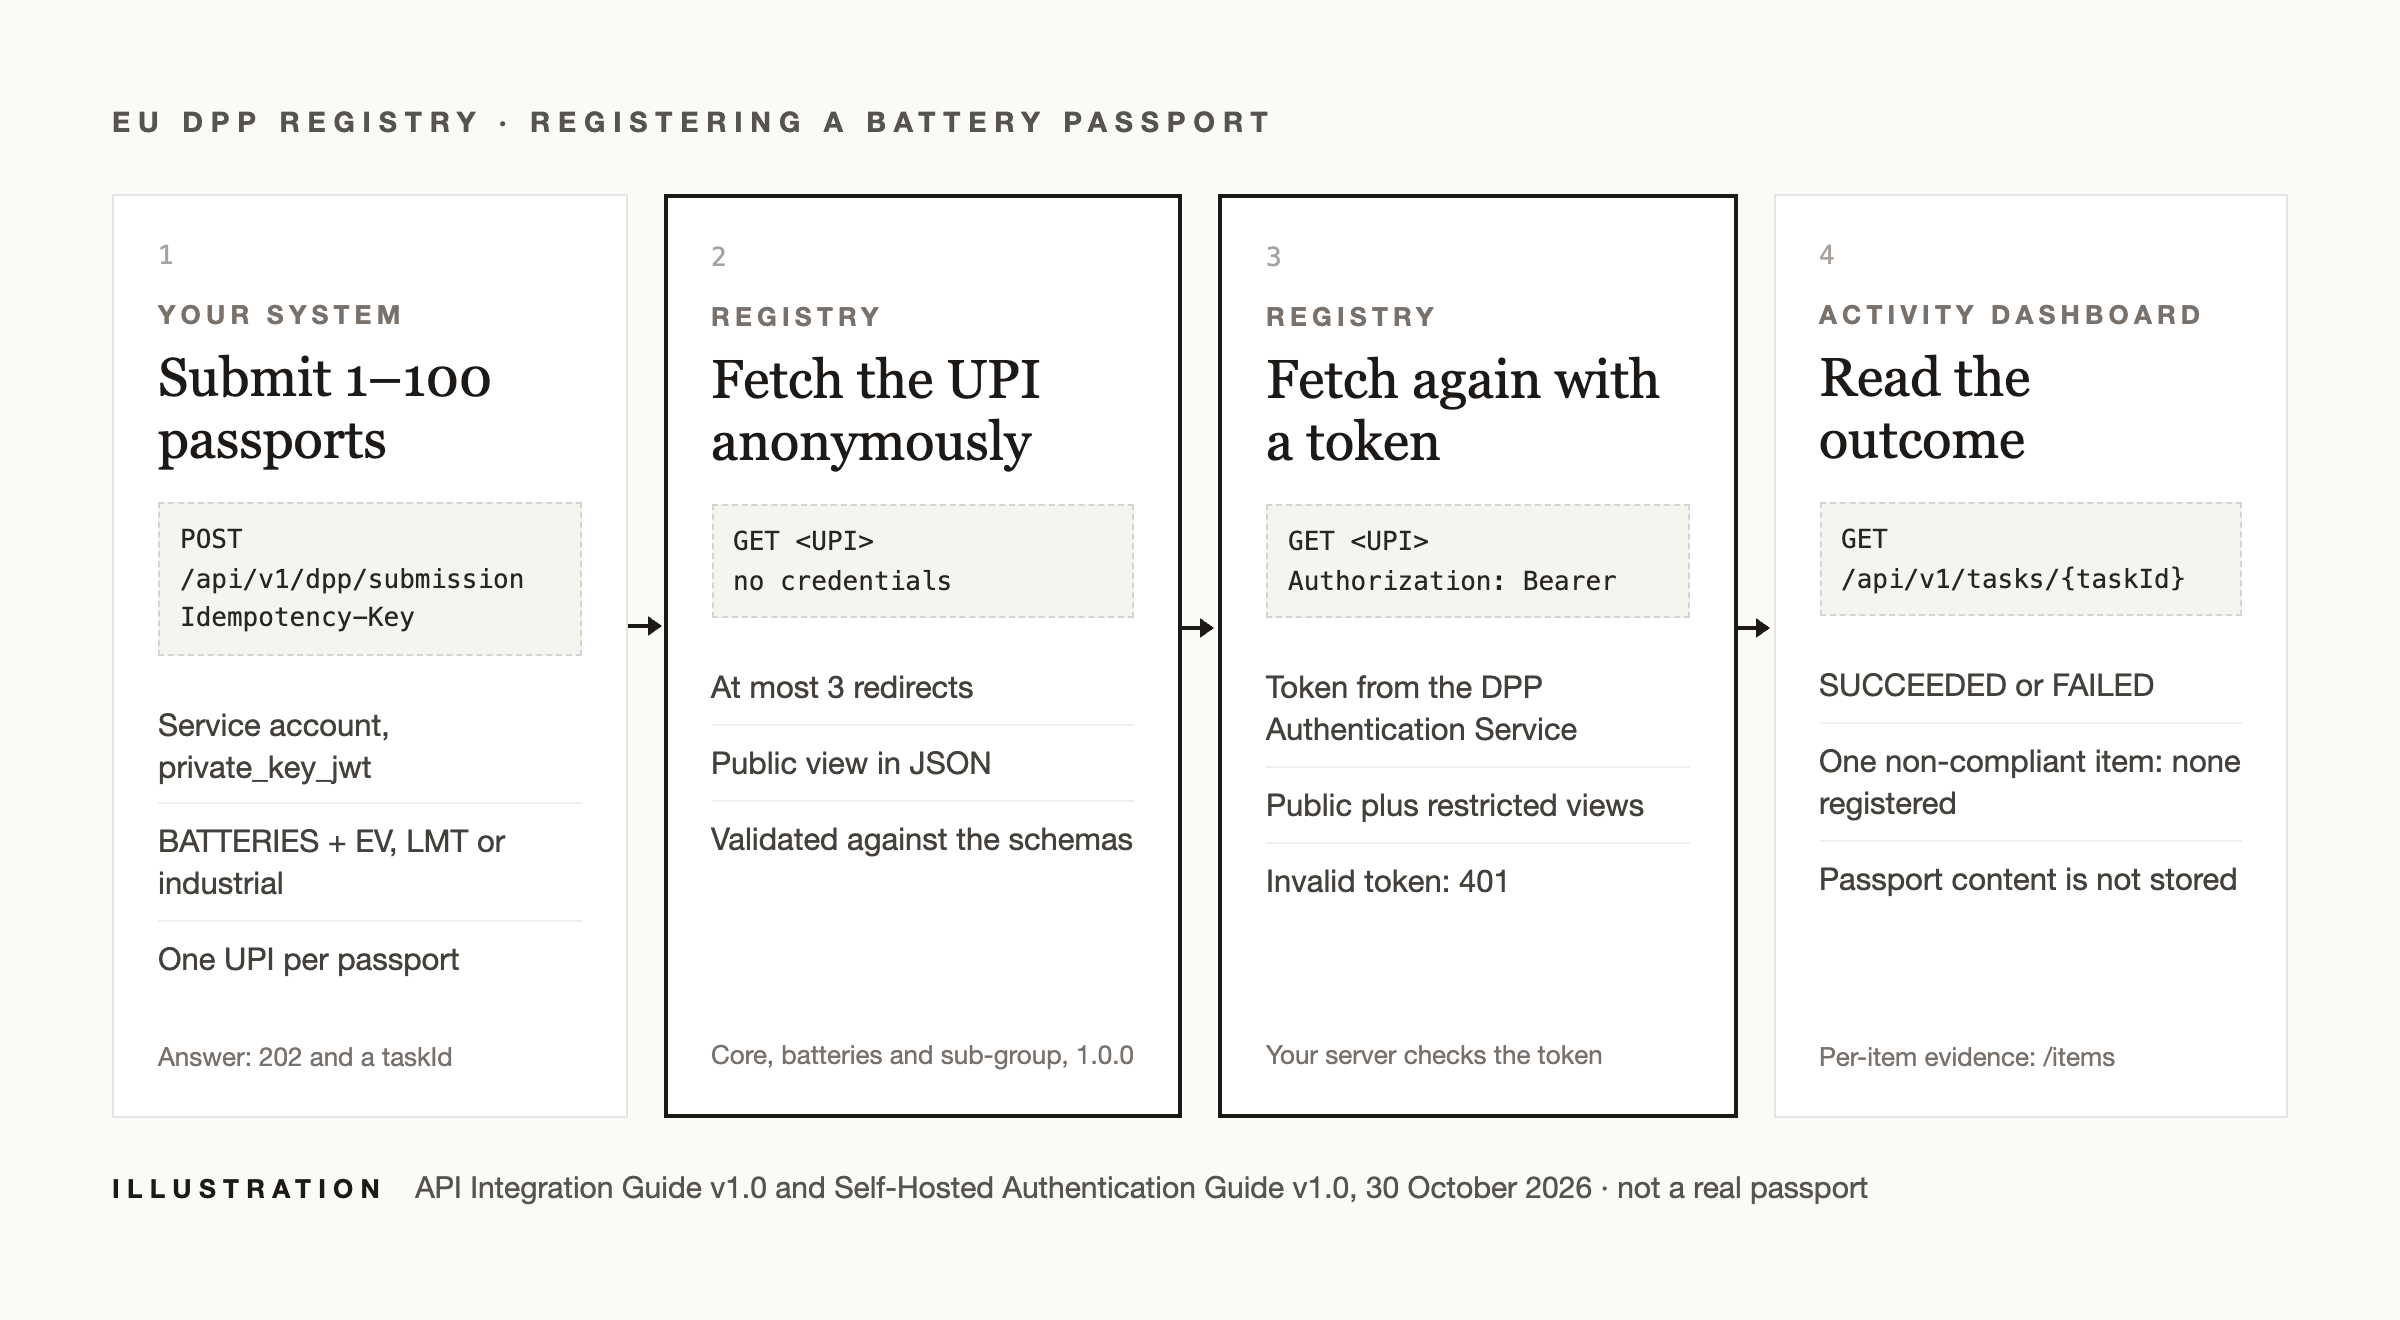
Registratie van het batterijpaspoort in het EU DPP-register
De registratie van een batterijpaspoort in het EU DPP-register verloopt via een API die de Europese Commissie op vrijdag 30 oktober 2026 heeft gedocumenteerd. De fabrikant stuurt de unieke productidentificatiecode (UPI) van het paspoort, een URL, naar het register. Het register haalt het paspoort op dat adres op, valideert het tegen de schema's van de Commissie en registreert het alleen als het daaraan voldoet. Het bewaart geen kopie van het paspoort. De verplichting geldt vanaf 18 februari 2027 voor elke LMT-batterij, elke industriële batterij van meer dan 2 kWh en elke EV-batterij.
Wat de Commissie op 30 oktober 2026 publiceerde
De documenten staan op de pagina met DPP-bronnen en documentatie van de Commissie.
| Document | Datum | Waarover het gaat |
|---|---|---|
| API Integration Guide for Economic Operators, v1.0 | 30 okt 2026 | Paspoorten registreren en elk verzoek volgen |
| OpenAPI-specificaties, 1.0.0 | 30 okt 2026 | Het register, het Activity Dashboard en gedeelde componenten |
| Semantic Data Guide | 30 okt 2026 | Hoe vocabulaires, shapes en schema's samenhangen |
| Semantic Data Artifacts, 1.0.0 | 30 okt 2026 | JSON Schema, JSON-LD-contexten, SHACL-shapes en XSD voor de kern, batterijen en de subgroepen EV, LMT en industrieel |
| Service Account Technical Integration Guide | 30 okt 2026 | Machine-tot-machine-aanmelding bij het register |
| Self-Hosted Authentication Guide, v1.0 | 30 okt 2026 | Hoe uw server antwoordt wanneer het register met authenticatie ophaalt |
| Battery data points by category, v3.2 | 19 okt 2026 | Welke datapunten verplicht zijn voor EV-, LMT- en industriële batterijen |
De regels voor het register staan in Uitvoeringsverordening (EU) 2026/1778. Volgens de API-gids leest en valideert het register elk paspoort "in overeenstemming met" die verordening. Ons artikel over de lancering van het register in juli behandelt de rechtsgrondslag.
Welke batterijen een geregistreerd paspoort nodig hebben
Artikel 77, lid 1, van de batterijverordening, Verordening (EU) 2023/1542, vereist vanaf 18 februari 2027 een batterijpaspoort voor:
- elke LMT-batterij (lichte vervoermiddelen, zoals e-bikes en e-steps)
- elke industriële batterij met een capaciteit van meer dan 2 kWh
- elke batterij voor elektrische voertuigen
Draagbare batterijen en SLI-batterijen vallen er niet onder. Het artikel over het batterijpaspoort beschrijft wat het paspoort bevat.
In het register horen deze batterijen bij de productgroep BATTERIES, met een subgroep per categorie. De codes komen uit GET /api/v1/dpp/product-groups, en de gids zegt dat u de daar teruggegeven waarden moet gebruiken. Elk paspoort in een indiening vermeldt ook zijn granulariteit: item, batch of model.
Hoe de registratie werkt
De illustratie bovenaan dit artikel toont de vier stappen.
1. Laat uw organisatie verifiëren
Alleen een geverifieerde organisatie kan paspoorten registreren. U meldt zich aan met EU Login, schrijft de organisatie in en dient een ondertekende verklaring in. Een rechtspersoon verzegelt die met een gekwalificeerd elektronisch zegel (QSeal). De User Guide for Economic Operators (v3, 14 september 2026) beschrijft elke stap.
2. Maak een service account aan
Toegang door machines gebruikt OAuth 2.0 client credentials met private_key_jwt. Gedeelde client secrets worden niet ondersteund.
- Een beheerder maakt het service account aan; een organisatie kan er maximaal 5 hebben.
- Het account heeft de rol nodig die het registreren van paspoorten toestaat.
- De sleutels zijn elliptische-curvesleutels: P-256, P-384 of P-521.
- Elk toegangstoken is maximaal 15 minuten geldig.
- De aanbevolen geldigheid van een credential is één jaar, maximaal twee. Er kunnen er twee tegelijk actief zijn, zodat sleutels zonder onderbreking kunnen worden gewisseld.
De privésleutel blijft bij de marktdeelnemer. De gids raadt aan hem in een hardware security module aan te maken.
3. Dien de paspoorten in
U stuurt POST /api/v1/dpp/submission met 1 tot 100 paspoorten die dezelfde productgroep en subgroep delen. Elk verzoek heeft een Idempotency-Key-header van maximaal 128 tekens nodig. Een nieuwe poging met dezelfde sleutel geeft de oorspronkelijke taak terug in plaats van een tweede aan te maken. Het voorbeeld uit de API-gids:
{
  "productGroup": "BATTERIES",
  "productSubGroup": "EV",
  "submissionItems": [
    {
      "uniqueProductIdentifier": "https://example.com/dpp/battery/0001",
      "granularity": "item",
      "batchIdentifier": "xxx-000",
      "modelIdentifier": "yyy-111"
    }
  ]
}
4. Volg de taak
Het register antwoordt 202 Accepted met een taskId. Dat betekent dat het verzoek voor verwerking is aanvaard, niet dat er iets is geregistreerd. De status leest u met GET /api/v1/tasks/{taskId}: PENDING, PROCESSING, COMPLETED of ERROR. Een voltooide taak heeft als uitkomst SUCCEEDED of FAILED. De gids raadt aan te pollen na 1, 1, 2, 3, 5, 8, 13, 21, 34 en 55 seconden, daarna elke 60 seconden, en Retry-After te respecteren. Resultaten per paspoort komen uit GET /api/v1/tasks/{taskId}/items, in JSON of CSV.
Een indiening is atomair. Als één paspoort niet door de validatie komt, wordt geen enkel paspoort uit die indiening geregistreerd, ook de paspoorten die wel slaagden niet.
Wat het register controleert wanneer het uw paspoort ophaalt
Het register gebruikt de UPI precies zoals ingediend, als eerste adres van het paspoort. Als het het paspoort niet kan bereiken, mislukt het item met UPI_NOT_RESOLVABLE.
Eerste ophaling, zonder inloggen. Het register stuurt een GET zonder inloggegevens. Het volgt maximaal 3 doorverwijzingen over de hele resolutie, dus elke stap moet anoniem antwoorden. Het eindadres antwoordt 200 met het openbare deel van het paspoort.
Formaat. Volgens de Semantic Data Guide vraagt het register om JSON, het enige verplichte formaat onder EN 18216:2026. De Self-Hosted Authentication Guide staat ook JSON-LD en XML toe, met JSON als basis.
Schema's. De validatie gebeurt tegen de semantische artefacten, versie 1.0.0:
- Het kernschema vereist 6 velden:
digitalProductPassportId,uniqueProductIdentifier,granularity,dppStatus,lastUpdateencontentSpecificationIds. contentSpecificationIdsnoemt de specificaties die het paspoort volgt: kern, batterijen en, waar van toepassing, de subgroep.- De openbare batterijweergave vereist 25 velden. Daaronder vallen de fabrikant, de categorie, plaats en datum van fabricage, gewicht, capaciteit, chemie, gevaarlijke stoffen, blusmiddel, kritieke grondstoffen, spanningen, vermogen, inwendige weerstand, temperatuurbereik, de EU-conformiteitsverklaring en informatie over afgedankte batterijen.
- Gecodeerde waarden zoals categorie, chemie en eenheden zijn URI's uit de vocabulaires van de Commissie, geen vrije tekst.
De batterijgegevens zijn verdeeld over vier weergaven: pub (openbaar) en de beperkte res1, res2 en res3.
Tweede ophaling, met een token. Daarna roept het register hetzelfde adres aan met een bearer-token van de DPP Authentication Service. Uw server controleert het token zelf tegen de gepubliceerde sleutels van de Commissie. Hij moet de audience van het token controleren (uw eigen HTTPS-origin), de scope dpp:registry:read en een levensduur van maximaal 120 seconden. Daarna antwoordt hij met de openbare plus de beperkte gegevens.
| Verzoek aan uw paspoortadres | Uw server antwoordt |
|---|---|
| Geen Authorization-header | 200, alleen openbare gegevens |
| Geldig token, aanvrager gemachtigd | 200, openbare plus beperkte gegevens |
| Ongeldig, verlopen of niet-vertrouwd token | 401, nooit de openbare gegevens als terugval |
| Geldig token, verkeerde scope of aanvrager niet gemachtigd | 403, geen beperkte gegevens |
De gids vraagt ook om Vary: Authorization, zodat caches de twee antwoorden gescheiden houden, en om geen doorverwijzingen na authenticatie.
Wat wordt bewaard. Volgens de API-gids bewaart het register de opgehaalde paspoortinhoud niet. Het paspoort blijft op uw server of die van uw leverancier.
Wanneer de registratie opengaat
De DPP Helpdesk liet ons op 4 november 2026 weten dat registratie nog in geen enkele omgeving beschikbaar is. Volgens de Helpdesk is in december een test-API in de acceptatieomgeving gepland en wordt productie beoogd voor eind januari 2027. De verplichting op grond van artikel 77, lid 1, geldt vanaf 18 februari 2027.
Tussen de opening van productie en de verplichting zit dus weinig tijd. Het werk dat niet afhangt van een geopend register kan nu al worden gedaan.
Wat een batterijfabrikant vóór 18 februari 2027 nodig heeft
| Stap | Bron |
|---|---|
| De batterijen binnen het toepassingsgebied in kaart brengen: LMT, industrieel boven 2 kWh, EV | Verordening (EU) 2023/1542, artikel 77, lid 1 |
| De organisatie in het register laten verifiëren met EU Login en een gekwalificeerd elektronisch zegel | User Guide for Economic Operators, v3 |
| Een service account en een EC-sleutelpaar aanmaken, de privésleutel waar mogelijk in een HSM | Service Account Technical Integration Guide |
| Elk paspoort op zijn UPI aanbieden zonder inloggen, in JSON, met maximaal 3 doorverwijzingen | Self-Hosted Authentication Guide, hoofdstuk 9 |
De gegevens toewijzen aan de kern- en batterijschema's 1.0.0, met contentSpecificationIds en vocabulaire-URI's |
Semantic Data Guide en Artifacts |
De gegevens verdelen over pub, res1, res2 en res3, en de beperkte weergaven alleen tonen bij een geldig registertoken |
Self-Hosted Authentication Guide |
| Elk paspoort vóór indiening valideren, omdat één fout de hele indiening stopt | API Integration Guide, paragraaf 3.2 |
De indieningsclient bouwen: batches tot 100, Idempotency-Key, polling en een opgeslagen resultaat per paspoort |
API Integration Guide, hoofdstukken 3 en 4 |
| Testen in de acceptatieomgeving zodra de test-API opengaat | DPP Helpdesk |
Wat DPP Agent doet voor batterijpaspoorten
- Gebouwd op de gegevens die u al hebt. Paspoorten worden gevuld vanuit Shopify, Centra, Akeneo, inRiver, een CSV-bestand of de API, zodat niets twee keer wordt ingetypt.
- De fabriek vult in wat alleen zij weet. Met een leverancierslink voert de productievestiging de plaats en datum van fabricage, gevaarlijke stoffen en de inwendige weerstand in, en u keurt elke waarde goed.
- Eén paspoort per batterij. Elke batterij heeft haar serienummer in haar GS1 Digital Link-adres, met een QR-code en een label dat klaar is om te printen.
- Updates per batterij. Gezondheidstoestand, status, laadcycli en negatieve gebeurtenissen worden per batterij bijgehouden, en elke wijziging wordt in de versiegeschiedenis bewaard. Een batterij die voor een nieuw gebruik wordt ingezet, krijgt een nieuw paspoort dat gekoppeld is aan het paspoort van de oorspronkelijke batterij (artikel 77, lid 7).
- De juiste gegevens voor de juiste lezer. Het publiek ziet het openbare deel. Reparateurs, opknappers en recyclers krijgen een deellink naar de gegevens voor personen met een gerechtvaardigd belang, en autoriteiten krijgen een link naar hun gegevens (artikel 77, lid 2).
- Klaar voor het EU DPP-register. Elk paspoort antwoordt in het eigen formaat van het register, en met de beperkte weergaven wanneer het register het met zijn token leest.
- Ontbrekende gegevens zichtbaar vóór de registratie. De DPP-validator toont wat er ontbreekt ten opzichte van de schema's van de Commissie, zodat u het kunt herstellen voordat u indient.
- In uw talen en uw huisstijl. Het paspoort wordt getoond in de talen van uw klanten en in de uitstraling van uw merk.
De aflevering van de DPP Academy over het EU-register legt uit wie wat uploadt, en de aflevering over batterijen behandelt de rest van het batterijpaspoort.
Veelgestelde vragen
Wanneer kunnen batterijpaspoorten in het EU DPP-register worden geregistreerd?
Nog niet. Volgens de DPP Helpdesk op 4 november 2026 is in december een test-API in de acceptatieomgeving gepland en wordt productie beoogd voor eind januari 2027. De paspoortverplichting geldt vanaf 18 februari 2027.
Bewaart het EU DPP-register het batterijpaspoort?
Nee. Het register haalt het paspoort op via zijn UPI en valideert het, maar volgens de API Integration Guide bewaart het de paspoortinhoud niet. Het paspoort blijft op zijn eigen adres.
Hoeveel batterijpaspoorten kunnen in één verzoek worden geregistreerd?
Tussen 1 en 100, allemaal met dezelfde productgroep en subgroep. Elk verzoek heeft een Idempotency-Key-header nodig.
Wat gebeurt er als één paspoort in een indiening niet door de validatie komt?
Geen enkel paspoort uit die indiening wordt geregistreerd. Indieningen zijn atomair, en de resultaten per item tonen welk paspoort faalde.
Welk formaat moet een batterijpaspoort hebben voor registratie?
JSON. Volgens de Semantic Data Guide vraagt het register om JSON, het enige verplichte formaat onder EN 18216:2026, en valideert het dat tegen de kern- en batterijschema's 1.0.0.
Bronnen
- Verordening (EU) 2023/1542 (batterijverordening): artikel 77, lid 1 (batterijpaspoort). EUR-Lex
- Uitvoeringsverordening (EU) 2026/1778 van de Commissie over het register voor digitale productpaspoorten. EUR-Lex
- Europese Commissie, DPP-bronnen en documentatie: API Integration Guide v1.0, OpenAPI-specificaties 1.0.0, Semantic Data Guide, Semantic Data Artifacts 1.0.0, Service Account Technical Integration Guide en Self-Hosted Authentication Guide v1.0 (30 oktober 2026); Battery data points by category v3.2 (19 oktober 2026); User Guide for Economic Operators v3 (14 september 2026). Pagina van de Commissie
- DPP Helpdesk: antwoord van 4 november 2026 over de beschikbaarheid van de registratie-API.